Le captcha invisible remplace les puzzles fastidieux par une analyse comportementale silencieuse, et trois solutions dominent en 2026. reCAPTCHA v3 reste le standard avec son score 0-1 et la puissance du signal Google, mais pose des questions RGPD. hCaptcha séduit les sites européens avec sa conformité native et son modèle qui rémunère les utilisateurs. Cloudflare Turnstile, lancé en 2022, s’impose comme le challenger : gratuit sans limite, bundle inférieur à 12 Ko et zéro tracking. Le choix dépend de votre profil : trafic massif, contraintes RGPD ou recherche de performance pure.
Pourquoi adopter un captcha invisible aujourd’hui
Pendant quinze ans, le captcha s’est imposé comme la solution de référence contre les bots. Cases à cocher, images à sélectionner, distorsions de caractères : ces mécanismes ont protégé des milliards de formulaires. Mais ils ont aussi creusé un fossé silencieux entre les sites et leurs utilisateurs. Les études convergent : un captcha visible peut faire chuter le taux de complétion d’un formulaire de 20 à 40 %, et exclut frontalement les personnes en situation de handicap visuel.
Les coûts cachés du captcha classique sur l’UX
Chaque interaction avec un puzzle reCAPTCHA v2 ajoute en moyenne 32 secondes au parcours utilisateur, selon une étude de l’Université de Californie publiée en 2023. Multipliez par les millions de formulaires soumis quotidiennement à travers le web : Google estime que l’humanité a passé plus de 500 années cumulées par jour à résoudre des captchas. Au-delà du temps perdu, c’est l’abandon qui inquiète les responsables produit. Un formulaire de checkout e-commerce protégé par captcha visible perd entre 3 et 8 % de conversions selon les benchmarks Baymard Institute.
Le problème dépasse la simple friction. Les captchas image-based discriminent les utilisateurs malvoyants malgré les alternatives audio souvent défaillantes, et les versions textuelles deviennent illisibles pour tout le monde à mesure que les modèles de vision par ordinateur les résolvent mieux que les humains.
De la friction à l’analyse comportementale silencieuse
Le captcha invisible inverse complètement la logique : au lieu de demander à l’utilisateur de prouver qu’il est humain, le service analyse en arrière-plan des centaines de signaux comportementaux (mouvement de souris, vitesse de frappe, empreinte navigateur, historique de réputation IP) pour estimer une probabilité. La promesse : zéro friction pour 99 % des visiteurs légitimes, défi seulement déclenché en cas de suspicion forte. Cette approche, popularisée par reCAPTCHA v3 en 2018, est désormais l’état de l’art reconnu par l’OWASP comme défense L7 anti-bot, à condition d’être combinée avec d’autres couches (rate limiting, WAF, honeypots).
reCAPTCHA v3 : le score-based de Google
Sortie en octobre 2018, reCAPTCHA v3 a posé les fondations du captcha invisible moderne. Au lieu de retourner un booléen humain/bot, l’API renvoie un score décimal entre 0.0 (bot quasi-certain) et 1.0 (humain quasi-certain), à charge pour le développeur d’arbitrer ses seuils selon le contexte métier.
Fonctionnement du score 0.0 à 1.0 et intégration
L’intégration tient en deux étapes. Côté client, on charge le script api.js?render=SITE_KEY et on appelle grecaptcha.execute() au moment d’une action sensible (login, inscription, paiement). Le script renvoie un token signé. Côté serveur, on valide ce token via une requête POST vers https://www.google.com/recaptcha/api/siteverify avec la secret key, et on récupère le score plus une étiquette d’action.
La force de reCAPTCHA v3 réside dans la profondeur du signal Google. Avec deux milliards d’utilisateurs Chrome et un historique de quinze ans de données comportementales, le modèle dispose d’un avantage informationnel impossible à répliquer. La documentation officielle recommande un seuil de 0.5 comme baseline et 0.7 pour les actions à risque élevé, avec possibilité d’analyser le score dans Google Analytics pour affiner les règles.
Limites RGPD et dépendance à l’écosystème Google
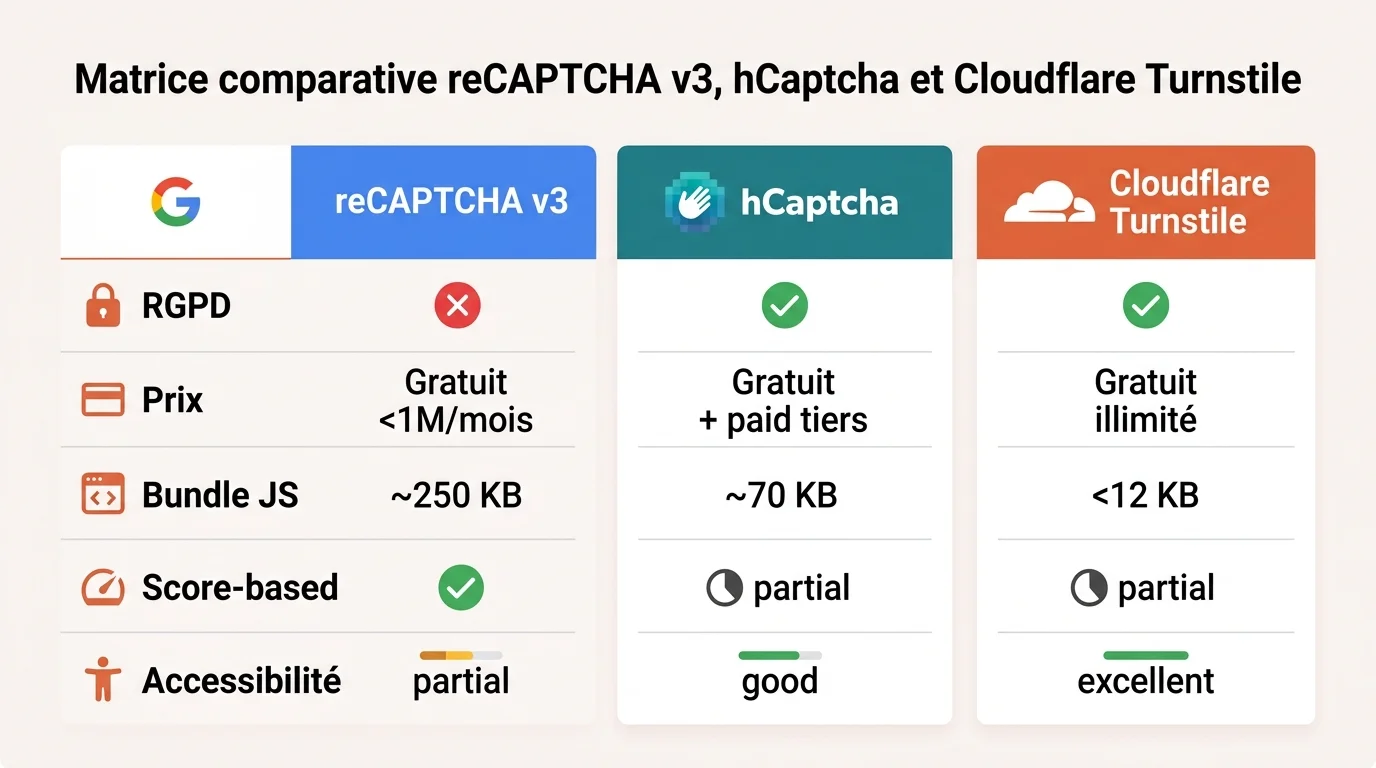
Le revers existe : reCAPTCHA v3 transfère systématiquement des données personnelles (IP, empreinte navigateur, cookies) vers les serveurs Google aux États-Unis. La CNIL a rappelé en 2023 que cette intégration nécessite le consentement explicite préalable de l’utilisateur, au même titre qu’un cookie publicitaire, ainsi qu’une mention dans la politique de confidentialité avec base légale et clause de transfert hors UE. Pour un formulaire de contact RGPD-strict, charger reCAPTCHA avant consentement constitue une violation. À cela s’ajoute le verrou d’écosystème : le service est gratuit jusqu’à 1 million de vérifications par mois, puis bascule sur le plan Enterprise tarifé à 1 dollar pour mille vérifications au-delà.
hCaptcha : l’alternative RGPD-friendly
Fondé en 2018 par Intuition Machines, hCaptcha s’est positionné dès le départ comme l’alternative privacy-first à reCAPTCHA. La société héberge en Europe, signe des accords de traitement de données (DPA) standards et a fait du respect du RGPD un argument commercial structurant.
Conformité européenne et programme Privacy Pass
hCaptcha minimise la collecte de données personnelles, ne profile pas les utilisateurs pour de la publicité et propose un mode Enterprise qui chiffre les signaux côté client avant transmission. Le service intègre Privacy Pass, un standard ouvert développé par Cloudflare et IETF qui permet à un utilisateur d’obtenir des jetons anonymes une fois validé, et de les réutiliser sur d’autres sites sans nouvelle vérification. Concrètement, un visiteur peut traverser plusieurs sites protégés par hCaptcha sans jamais voir un défi affiché.
L’originalité du modèle économique est ailleurs : hCaptcha rémunère les opérateurs de sites lorsque des utilisateurs résolvent des défis visuels, ces résolutions servant à entraîner des modèles de machine learning commercialisés par la maison-mère. Un site à fort trafic peut transformer sa couche anti-bot en source de revenu marginale, là où reCAPTCHA reste un pur centre de coût.
Migration en une ligne depuis reCAPTCHA
hCaptcha a sciemment calqué son API sur celle de reCAPTCHA pour faciliter la bascule. Le selector CSS h-captcha reproduit la structure de g-recaptcha, et la majorité des intégrations existantes nécessitent uniquement de remplacer l’URL du script et les clés. Cette compatibilité a séduit Cloudflare, qui a basculé son réseau anti-bot de reCAPTCHA vers hCaptcha en 2020 avant de lancer sa propre solution Turnstile. Pour une PME française soumise au RGPD, hCaptcha reste en 2026 l’option la plus mature.
Cloudflare Turnstile : le challenger performance
Lancé en septembre 2022 et passé en GA en 2023, Turnstile a été conçu par Cloudflare pour répondre à trois irritants persistants : le poids du bundle JavaScript, le tracking utilisateur et les coûts au-delà du quota gratuit. Le résultat est aujourd’hui la solution la plus performante du marché sur le pur plan technique.
Bundle JS de 12 Ko et modes Managed/Invisible
Le widget Turnstile pèse moins de 12 Ko gzip, contre environ 250 Ko pour reCAPTCHA v3 et 70 Ko pour hCaptcha. Cette différence d’ordre de grandeur impacte directement les Core Web Vitals : un test Lighthouse sur une landing page mobile 4G montre un Largest Contentful Paint réduit de 180 à 240 ms en passant de reCAPTCHA à Turnstile. Trois modes coexistent. Le mode Managed laisse Cloudflare décider en temps réel s’il faut afficher un défi non-interactif (case animée à cocher) ou rester totalement invisible. Le mode Non-Interactive force l’absence d’interaction utilisateur. Le mode Invisible supprime tout rendu visible et est réservé aux endpoints d’API.
Gratuit illimité et zéro tracking utilisateur
Turnstile est gratuit sans plafond de requêtes, position commerciale audacieuse rendue possible par la mutualisation avec l’infrastructure Cloudflare existante. Le service utilise des Private Access Tokens compatibles iCloud Private Relay sur Safari et Edge, ce qui permet à un utilisateur Apple authentifié au niveau OS de passer sans défi ni collecte. Aucun cookie tiers n’est posé, aucune donnée n’est revendue. Pour les sites high-traffic ou les startups soucieuses de leur empreinte performance, Turnstile s’impose comme le choix par défaut en 2026. Le seul bémol : la précision du signal reste inférieure à celle de Google sur les attaques sophistiquées (browser farms résidentielles), un écart que Cloudflare comble progressivement en croisant les données issues de son réseau de 20 % du trafic web mondial.
Le choix final tient en une matrice simple. PME française avec contrainte RGPD forte et formulaire de contact : hCaptcha. Site e-commerce subissant des attaques de credential stuffing avancées et fort budget : reCAPTCHA Enterprise. Média ou SaaS obsédé par les Core Web Vitals et la sobriété data : Cloudflare Turnstile. Dans la majorité des cas, Turnstile représente le meilleur compromis 2026 entre performance, conformité et coût.