Les passkeys remplacent les mots de passe par une authentification cryptographique sans rien à mémoriser : votre appareil génère une paire de clés unique par service, la clé privée ne quitte jamais votre téléphone ou ordinateur, et la connexion se fait en un regard ou une empreinte en moins d’une seconde. En 2026, Google, Apple et Microsoft ont généralisé le support, et 87 % des entreprises testent ou déploient déjà cette technologie. Adopter les passkeys aujourd’hui, c’est se protéger durablement contre le phishing, les fuites de bases de données et la fatigue des mots de passe.
Qu’est-ce qu’une passkey et pourquoi ça change tout ?
La fin du mot de passe : une promesse enfin tenue
Le mot de passe est une technologie des années 1960 qui n’a jamais évolué à la hauteur des menaces modernes. En 2026, on estime que plus de 80 % des violations de données impliquent encore des identifiants compromis : mots de passe réutilisés, trop courts, capturés par phishing ou exposés lors de fuites massives. Les gestionnaires de mots de passe ont limité les dégâts, mais ils restent une rustine sur un système fondamentalement inadapté.
Les passkeys, elles, rompent avec cette logique. Elles ne sont pas des mots de passe plus complexes : ce sont des jetons cryptographiques liés à un appareil et à un service précis. Il n’y a rien à retenir, rien à saisir, rien à intercepter. La connexion ressemble à déverrouiller son téléphone : une empreinte digitale, un scan du visage, ou un code PIN local.
FIDO2 et WebAuthn : les standards derrière les passkeys
Techniquement, les passkeys reposent sur deux standards ouverts : FIDO2 (Fast Identity Online) développé par la FIDO Alliance, et WebAuthn (Web Authentication), une API standardisée par le W3C. Ces deux briques forment le socle commun qui permet à Chrome, Safari, Firefox et Edge d’implémenter les passkeys de manière interopérable, sans dépendre d’un fournisseur unique.
La FIDO Alliance regroupe Apple, Google, Microsoft, Amazon, PayPal et des centaines d’autres acteurs. Ce consortium garantit que les passkeys fonctionnent de la même façon quel que soit l’écosystème utilisé, ce qui constitue un changement majeur par rapport aux solutions propriétaires précédentes.
Comment fonctionnent les passkeys concrètement ?
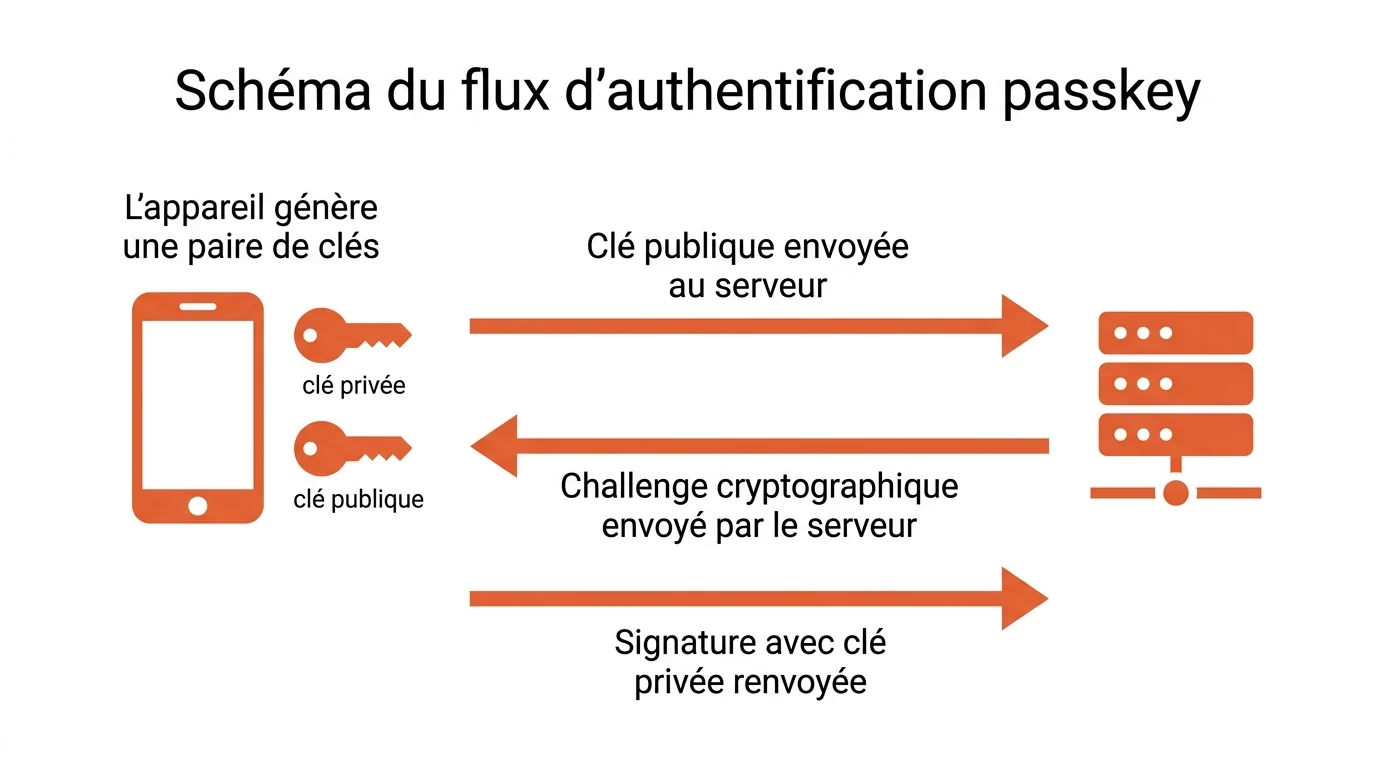
Paire de clés cryptographiques : clé publique vs clé privée
Lorsque vous créez une passkey sur un service, votre appareil génère automatiquement une paire de clés asymétriques. La clé publique est envoyée et stockée sur les serveurs du service (Google, votre banque, Amazon…). La clé privée reste exclusivement sur votre appareil, protégée par l’enclave sécurisée du processeur (Secure Enclave sur iPhone, TPM sur Windows, TEE sur Android).
Cette clé privée ne quitte jamais l’appareil. Elle ne transite pas sur le réseau, elle n’est jamais envoyée au serveur. Même si la base de données du service est compromise, les attaquants ne récupèrent que des clés publiques, inutilisables sans la contrepartie privée.
Le flux d’authentification étape par étape
Voici ce qui se passe quand vous vous connectez avec une passkey :
- Le site envoie un challenge cryptographique aléatoire à votre navigateur.
- Votre appareil vous demande de vous authentifier localement (empreinte, visage, PIN).
- L’enclave sécurisée utilise votre clé privée pour signer numériquement ce challenge.
- La signature est renvoyée au serveur, qui la vérifie avec votre clé publique.
- Accès accordé. Durée totale : environ 0,5 seconde.
Ce mécanisme est lié au domaine exact du service. Votre clé pour google.com ne peut pas être utilisée sur g00gle.com ou un site frauduleux imitant Google. Le phishing est structurellement impossible.
Passkeys vs mots de passe vs 2FA : quel est le meilleur en 2026 ?
Les failles des mots de passe et du 2FA SMS
Le 2FA par SMS améliore la sécurité des mots de passe, mais il reste vulnérable à des attaques bien documentées. Le SIM swapping (échange de SIM frauduleux auprès de l’opérateur) permet de récupérer les codes SMS envoyés. Les attaques de type real-time phishing interceptent le code OTP en temps réel et le rejouent immédiatement. Le NIST américain a officiellement déconseillé le 2FA SMS dans ses guidelines dès 2020.
Les applications d’authentification (TOTP comme Google Authenticator) sont plus robustes, mais toujours vulnérables aux pages de phishing qui imitent les formulaires de connexion. Un utilisateur pressé peut saisir son code sur un faux site sans s’en rendre compte.
Pour aller plus loin sur la vérification des robots et des humains sur le web, l’article sur les mécanismes anti-robot comme les captchas détaille comment ces systèmes complémentaires fonctionnent côté serveur.
Pourquoi les passkeys résistent au phishing
La résistance au phishing des passkeys n’est pas une fonctionnalité optionnelle : elle est inscrite dans l’architecture même du système. Chaque passkey est liée cryptographiquement au domaine pour lequel elle a été créée via le champ rpId (Relying Party Identifier) de WebAuthn.
Concrètement : même si vous cliquez sur un lien vers un faux site imitant votre banque, votre navigateur refuse d’utiliser la passkey associée au vrai domaine. Il n’y a pas de formulaire à remplir, pas de mot de passe à taper, pas de code à saisir. Le vrai site et le faux site sont distingués automatiquement, sans que vous ayez à vérifier manuellement l’URL.
Où en est l’adoption en 2026 ?
Google, Apple, Microsoft : le trio qui a tout changé
L’adoption de masse des passkeys a été déclenchée en 2022 par l’annonce simultanée de Google, Apple et Microsoft de les intégrer nativement dans leurs systèmes. En 2026, le bilan est clair :
- Google : les passkeys sont activées par défaut sur les comptes Google depuis fin 2023. Plus de 800 millions d’utilisateurs peuvent se connecter sans mot de passe.
- Apple : Face ID et Touch ID génèrent et stockent les passkeys dans l’iCloud Keychain, synchronisées entre iPhone, iPad et Mac via chiffrement de bout en bout.
- Microsoft : Windows Hello intègre les passkeys nativement depuis Windows 11 23H2. Les comptes Microsoft peuvent être entièrement sans mot de passe.
Selon une enquête HID/FIDO Alliance 2025, 87 % des entreprises déploient activement ou testent les passkeys FIDO2, contre seulement 23 % en 2022. Le 7 mai 2026, le premier « World Passkey Day » a été lancé par Microsoft pour accélérer l’adoption grand public.
Les services compatibles passkeys aujourd’hui
En 2026, la liste des services compatibles passkeys s’est considérablement allongée. Parmi les plus utilisés :
- Google, Gmail, YouTube
- Apple ID, iCloud
- Microsoft, Outlook, Xbox
- GitHub, Shopify, Docusign
- Amazon (en déploiement progressif)
- PayPal, Dashlane, 1Password, Bitwarden
- Adobe, Best Buy, eBay
Des annuaires comme passkeys.directory référencent en temps réel plus de 300 services compatibles. La croissance est exponentielle : le nombre de services a doublé entre 2024 et 2026.
Comment activer les passkeys sur ses comptes ?
Activer une passkey sur Google
La procédure est simple et prend moins de deux minutes :
- Connectez-vous sur myaccount.google.com.
- Allez dans Sécurité > Passkeys et clés d’accès.
- Cliquez sur Créer une clé d’accès.
- Validez avec votre empreinte digitale, Face ID ou le verrouillage de votre appareil.
La passkey est immédiatement active. Lors de votre prochaine connexion, Google vous proposera automatiquement de l’utiliser à la place de votre mot de passe.
Activer une passkey sur Apple (Face ID / Touch ID)
Sur iPhone (iOS 16+) et Mac (macOS Ventura+), les passkeys sont gérées via Trousseau iCloud. Quand vous visitez un site compatible, Safari vous propose automatiquement de créer une passkey. Il suffit de valider avec Face ID ou Touch ID. La passkey est synchronisée sur tous vos appareils Apple via chiffrement de bout en bout.
Pour les sites déjà visités, rendez-vous dans Réglages > Mots de passe pour voir vos passkeys existantes et les gérer.
Activer une passkey sur Microsoft
Sur account.microsoft.com, allez dans Sécurité > Options de connexion avancées > Windows Hello et clés de sécurité. Cliquez sur Ajouter Windows Hello ou une clé de sécurité et suivez les instructions. Sur Windows 11, le PIN Windows ou le scan d’empreinte via Windows Hello servent d’authentifiant local.
Ranger ses passkeys dans un gestionnaire : l’exemple de NordPass
Le Trousseau iCloud et le gestionnaire de Google font très bien le travail tant que vous restez chez le même fabricant. Avec un iPhone et un PC sous Windows, ou un téléphone Android et un Mac, les clés d’accès créées d’un côté ne suivent pas toujours de l’autre.
Un gestionnaire indépendant règle ce point. NordPass conserve les clés d’accès à côté des mots de passe et les remplit automatiquement. La formule gratuite permet de commencer sans carte bancaire. La formule Premium ajoute l’accès sur plusieurs appareils et l’analyse des fuites de données, et elle est remboursable pendant 30 jours.
Les limites et points d’attention des passkeys
Que se passe-t-il si je perds mon téléphone ?
C’est le sujet le plus fréquent, et la réponse est rassurante. Les passkeys sont conçues pour être récupérables :
- Sur Apple, elles sont synchronisées dans iCloud Keychain. Si vous perdez votre iPhone, vous retrouvez toutes vos passkeys sur votre nouvel appareil après connexion à votre Apple ID.
- Sur Google, le gestionnaire de mots de passe Google synchronise les passkeys entre appareils Android et Chrome.
- Sur Windows, une passkey peut être exportée vers un gestionnaire tiers (Bitwarden, 1Password) qui gère la synchronisation multi-appareils.
Il est recommandé de créer des passkeys sur au moins deux appareils pour un même compte critique, et de conserver une méthode de récupération de secours (code de récupération stocké hors ligne, adresse email de secours vérifiée).
Compatibilité et cas d’usage encore limités
Malgré les progrès, quelques limitations subsistent en 2026 :
- Tous les sites ne sont pas compatibles : les petits services, certaines administrations, les banques françaises en retard, ne proposent pas encore les passkeys.
- Les partages de comptes (famille, équipe) restent complexes : une passkey est liée à un appareil précis, ce qui complique les accès partagés.
- Les appareils anciens (Android inférieur à 9, iOS inférieur à 16, Windows 10 sans TPM 2.0) ne supportent pas toutes les passkeys nativement.
- La dépendance aux écosystèmes (iCloud, Google, Microsoft) peut freiner certains utilisateurs soucieux de leur vie privée. Des alternatives open source comme Bitwarden ou Proton Pass proposent désormais leur propre gestionnaire de passkeys multi-plateformes.
Ces limitations sont réelles mais en régression rapide. L’interopérabilité cross-plateformes s’améliore notamment grâce au protocole CTAP2.2 (Client to Authenticator Protocol), qui permet d’utiliser un téléphone Android comme authentificateur pour un PC Windows sans partager de données avec les serveurs d’Apple ou Google.